
AI Agent × 加密貨幣|Chainalysis 遭「代理式」攻擊外洩客戶資料、幣安竊案現自動化洗錢、Celestia 發表代理人支付架構 Voyager(11/1)
水藍色
過去兩天,AI 代理人與加密產業的交集集中在資安:區塊鏈分析公司 Chainalysis 揭露,有攻擊者用「攻擊型代理技術」(offensive agentic techniques)入侵其系統,取得部分客戶資料;幣安(Binance)10 月 29 日遭竊 60 多億美元後,Chainalysis 觀察到疑似自動化程式在洗錢,美國聯邦調查局(FBI)也正式把案件歸咎北韓,馬斯克則在 X 上談到未來 AI 代理人可能做出類似行為。另一方面,Celestia Labs 發表專為 AI 代理人小額支付設計的區塊鏈架構 Voyager。
一、Chainalysis 遭「攻擊型代理技術」入侵,部分客戶姓名與 Email 外洩
已證實的事實
- Chainalysis 於 10 月 30 日(美東時間週五)在官方部落格發布資安事件說明,並附上寄給受影響客戶的信件全文。The Block、BleepingComputer 於 10 月 31 日跟進報導,BleepingComputer 表示已獲 Chainalysis 發言人證實。
- 公司表示,本月偵測到一名外部攻擊者使用「攻擊型代理技術」,未經授權存取 Chainalysis 的系統與內部工具。
- 被存取的資料包括平台使用者的使用者 ID、全名、Email 與組織內角色標籤。Chainalysis 表示,依目前證據,沒有發現調查內容(圖表、筆記、案件)、交易或查詢結果、明文密碼、雙重驗證(MFA)金鑰或登入工作階段權杖遭存取。
- Chainalysis 已聘請外部資安專家,並使用大型語言模型協助全面檢查平台安全;建議客戶開啟雙重驗證,留意不明的密碼重設要求與登入驗證提示。
- 公司特別說明,這起事件與幣安被盜案無關。
需要注意的地方
- Chainalysis 沒有說明何時發現入侵、影響多少客戶、利用了哪些漏洞,也沒有解釋 AI 代理人在攻擊中扮演什麼角色,並拒絕回答 The Block 的追問。所謂「攻擊型代理技術」目前只是公司的用語,細節未公開。
- BleepingComputer 提醒,客戶也應提防冒充 Chainalysis 的詐騙,例如聲稱可協助「追回資金」的訊息。外洩的姓名、Email 與職位資料,正好可用來做更精準的釣魚信。
簡評
Chainalysis 的客戶包括執法單位、政府機關、交易所與金融機構,這起事件的意義不在外洩資料本身的敏感度,而在於連專門追查加密犯罪的公司,都公開把入侵歸因於「代理式」攻擊。Chainalysis 在信中也提到「AI 驅動的網路攻擊在整個產業都在增加」。如果攻擊方能用代理人自動找漏洞、串接後續動作,防守方的修補速度就會更吃緊;這也是為什麼 Chainalysis 同時說要用大型語言模型來做防禦檢查。
二、幣安遭竊後:FBI 指向北韓,Chainalysis 觀察到自動化洗錢;馬斯克談 AI 代理人風險
已證實的事實
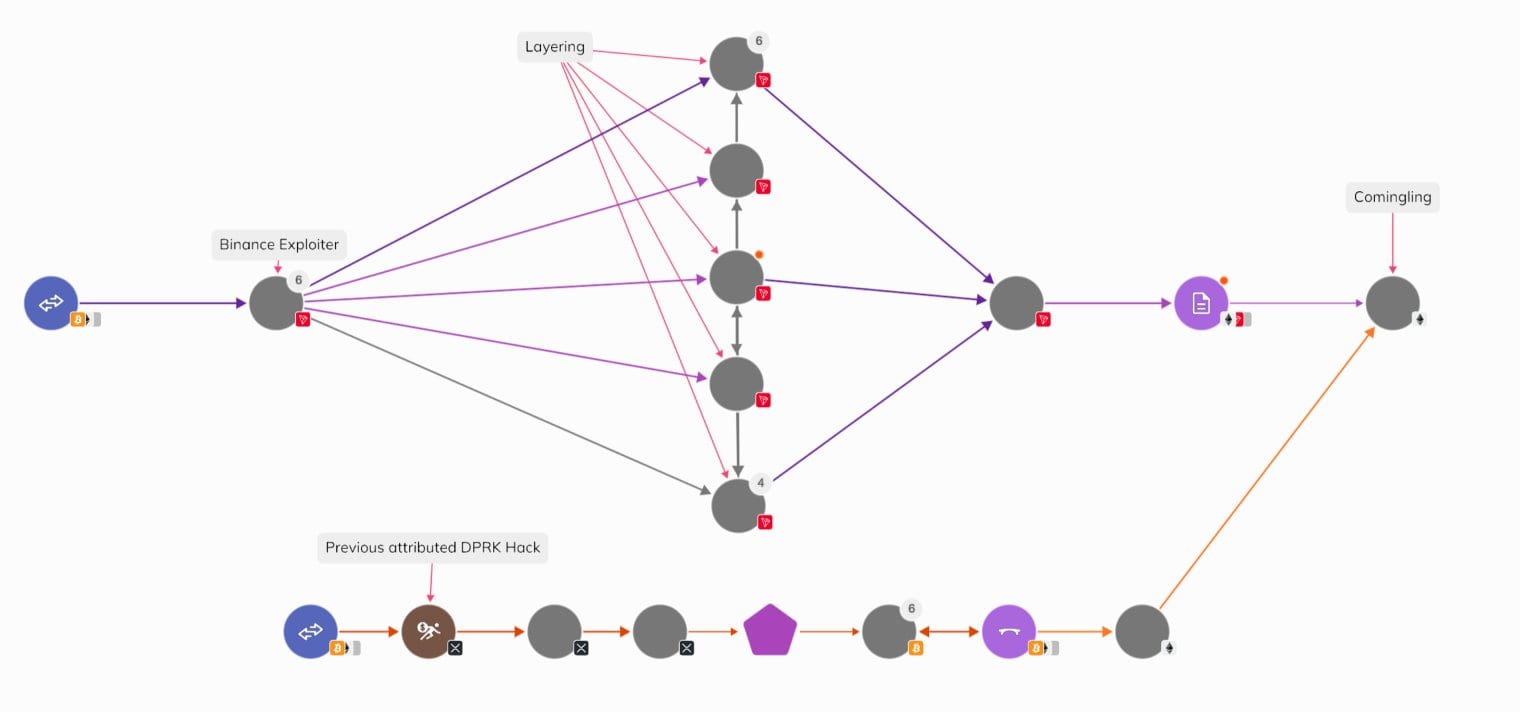
- 據 Chainalysis 10 月 30 日的分析,美東時間 10 月 29 日下午約 4 點 20 分(台北時間 10 月 30 日清晨),資金開始從幣安多條區塊鏈上的熱錢包流出,未經授權的轉帳總額約 64 億美元,是加密史上最大的竊案。各方數字略有出入:TRM Labs 估計約 63.6 億美元,BleepingComputer 報導約 63 億美元,FBI 的說法是「超過 60 億美元」。
- FBI 於 10 月 31 日(美國時間週六)發布網路警示,指北韓為此案主嫌,行動代號「TraderTraitor」,並與美國特勤局、國稅局刑事調查部門一起觀察到駭客正把贓款主要換成以太幣;FBI 預期對方會再透過去中心化金融(DeFi)平台與即時兌換服務洗錢,呼籲交易所、分析公司等業者封鎖相關錢包地址。韓聯社等媒體均有報導。Chainalysis 與 TRM Labs 稍早也已把案件歸因於同一組織。
- Chainalysis 表示,駭客在約 20 分鐘內把 3.25 億美元的穩定幣換成約 2.85 億美元的以太幣,以搶在凍結之前脫手;穩定幣發行商從美東時間當天下午 5 點 14 分開始凍結,截至 Chainalysis 發文時約有 28 億美元遭凍結。
- Chainalysis 指出,目前的洗錢手法「前所未見」:短時間內出現數千筆交易,資金在地址之間反覆循環,許多地址都先收到剛好 1 顆 TRX(波場幣)再接收、轉出資金,研判是程式化的自動流程。
- 據 BleepingComputer 報導,幣安已把這起竊案追溯到一名 DevOps 工程師的筆電遭入侵。
- 馬斯克 10 月 30 日(台北時間)在 X 上回覆一則描述駭客如何在凍結前轉移資金的貼文,寫道:「超級智慧代理人總有一天會這樣做,為自己而非為人類取得貨幣。」
需要注意的地方
- 目前沒有任何調查單位指出 AI 參與了幣安竊案。Chainalysis 說的是「自動化」,不等於 AI 代理人;馬斯克的發言是對未來的推測,他沒有說這次攻擊與 AI 有關。
- 被竊金額、已凍結金額仍在變動,且各方統計口徑不同,本文以 Chainalysis 與 FBI 公開的數字為主。
簡評
把這則和第一則放在一起看,可以看到同一個趨勢的兩面:攻擊方愈來愈常用自動化或代理式工具,加快入侵與洗錢速度;防守方則靠穩定幣凍結、鏈上追蹤與業者合作來搶時間。這次約四成贓款被凍結,顯示可凍結的穩定幣在事後追查上有一定作用,但駭客也正是因此急著把資產換成無法凍結的以太幣。對正在推「讓 AI 代理人持有錢包」的業者來說,這類案件會讓監管與資安要求更受關注。
三、Celestia 發表 Voyager:為 AI 代理人小額支付設計的區塊鏈架構
已證實的事實
- Celestia Labs 於 10 月 29 日在官方部落格與 X 帳號發表 Voyager,定位為「代理人商務」的大規模支付架構,目標是讓 AI 代理人按每次網頁抓取、每次 API 呼叫、每單位資料付費。The Defiant、Blockchain.News 等媒體均有報導。
- Voyager 是只做支付的專用區塊鏈架構,把驗證簽章、排序、執行、儲存拆成彼此獨立的執行緒,讓更新餘額的執行緒不被其他工作拖慢;所有交易都會發布到 Celestia 10 月中旬在主網上線的高容量資料層 Fibre,讓任何人都能重播驗算。
- 官方的首次完整測試:在 1 億個帳戶之間進行約 4,000 億筆隨機轉帳,連續 5 小時平均每秒 2,120 萬筆(TPS),峰值 2,160 萬筆,執行部分只用了一顆 CPU 核心。
- Celestia 在文中引用 Cloudflare 執行長 Matthew Prince 的說法:代理人小額支付系統「第一天就需要每秒 1,000 萬筆,最終要 1 億筆」。
需要注意的地方
- 這是單一節點的測試,官方自己說明目前還沒有計算狀態根、沒有把資料複製到其他機器,也還不能在這個量級下即時查詢交易狀態,所以 2,100 萬 TPS 不代表實際網路的處理量。
- Voyager 仍在開發階段,官方說正朝正式上線推進,但沒有給出時間表,技術細節要等之後的文章公布。
簡評
Celestia 押注的是比現在大得多的情境:每個代理人一天可能付款成千上萬次。測試數字很亮眼,但能否在多節點、去中心化的條件下維持,以及是否真有那麼大的需求,都還要時間驗證。
今日觀察
這兩天的消息顯示,AI 代理人在加密產業的角色,正從「新產品」延伸到「新風險」。Chainalysis 公開把入侵歸因於代理式攻擊,幣安案則讓自動化洗錢與「超級智慧代理人取得資金」的討論浮上檯面,不過後者目前仍屬推測。與此同時,基礎設施業者繼續為代理人支付打造更快的通道。速度與自動化對攻防雙方都適用,接下來值得留意的是交易所與錢包業者會不會針對代理式攻擊,提出更具體的防護與揭露做法。
主要來源:Chainalysis 官方部落格(資安事件說明、幣安竊案分析)、The Block、BleepingComputer、FBI 網路警示(經韓聯社/The Korea Times 報導)、TRM Labs、馬斯克 X 貼文、Celestia 官方部落格與 X 帳號、The Defiant、Blockchain.News
本文僅為資訊整理,不構成任何投資建議。
延伸閱讀
- AI Agent × 加密貨幣|研究:AI 代理人會自己讀 Email 驗證碼調高錢包上限;Tria 推代理人交易、ICP 上架 Claude(10/31)
- CFTC 主席提出「認識你的代理人」等監管問題;Coinbase 稱代理人交易量每週增約 20%,MoonPay 讓 AI 代理人在 Whop 購物
- Polygon 為 AI 代理人錢包加上鏈上預算與期限控管;CZ 稱加密貨幣將是 AI 的原生貨幣,Cetus 開放 Sui DeFi 代理人工具
- x402 支付套件被揭露 25 個漏洞,舊版預設無付款上限;南韓 Square Tech 與 GOAT Network 簽 AI 代理人穩定幣支付備忘錄
- AI Agent × 加密貨幣:瑞穗警告 AI 代理人恐分流 USDC、Ripple 推 RLUSD 全天候收益、韓國 Hecto 研究代理人身分驗證
- Lightning Labs 開放 Wavelength 主網,AI 代理人可用比特幣閃電網路付款;以太坊延後 Glamsterdam 測試網升級